Kemkomdigi Perkuat Pemantauan Jaringan untuk Cegah Ancaman Serangan Siber
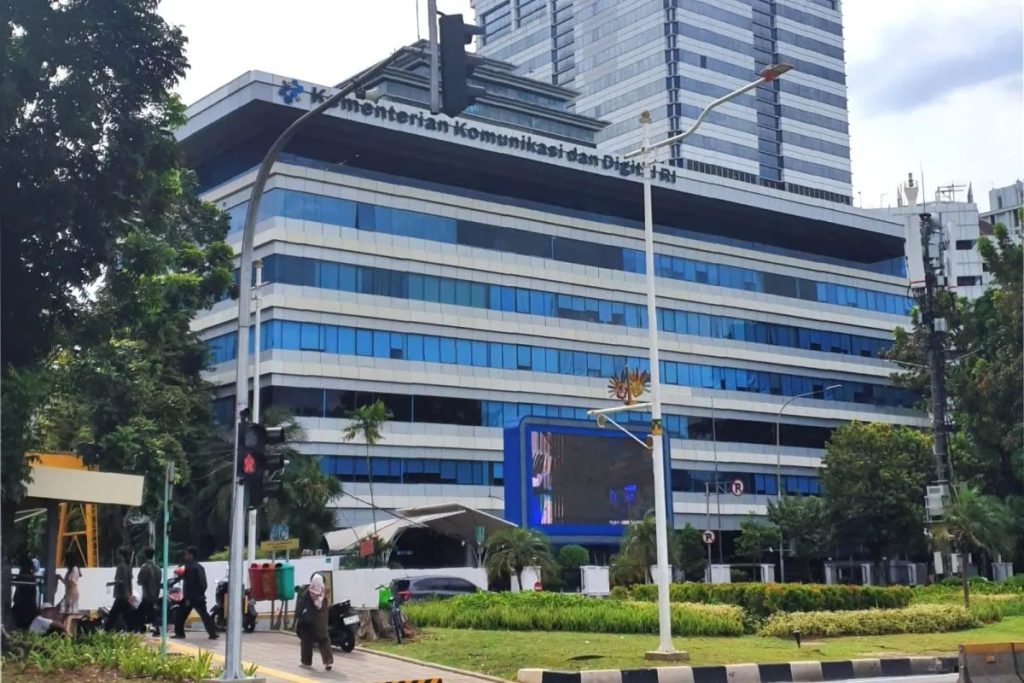
Jakarta, Detikwarta.com – Kementerian Komunikasi dan Digital (Kemkomdigi) memperkuat langkah antisipasi terhadap ancaman serangan siber yang semakin berkembang, termasuk serangan berbasis kecerdasan buatan atau Artificial Intelligence (AI).
Langkah tersebut dilakukan menyusul meningkatnya aktivitas ancaman siber secara global yang turut menyasar Indonesia, khususnya sektor keuangan, perbankan, pemerintahan, dan infrastruktur digital strategis.
Wakil Menteri Komunikasi dan Digital (Wamenkomdigi) Nezar Patria mengatakan, Kemkomdigi telah mengambil langkah bersama ekosistem digital untuk mengantisipasi potensi serangan. Namun, koordinasi dengan Badan Siber dan Sandi Negara (BSSN) tetap diperlukan karena penanganan teknis operasional perlindungan infrastruktur kritis merupakan ranah kewenangan lembaga tersebut.
“Komdigi mengambil langkah-langkah bersama dengan ekosistem untuk mengantisipasi serangan siber ini. Namun demikian, kita menunggu juga arahan dari BSSN apa yang harus kita lakukan,” kata Nezar usai peresmian pusat data Equinix JK1 Phase 2 di Jakarta, Selasa (10/11/2026).
Nezar menjelaskan, ancaman serangan siber saat ini mengalami perkembangan, terutama dengan pemanfaatan teknologi agentic AI yang memungkinkan sistem kecerdasan buatan menjalankan tugas dan mengambil keputusan secara otomatis.
Menurutnya, perkembangan tersebut menjadi tantangan baru yang harus diantisipasi, terutama untuk melindungi layanan strategis yang memiliki risiko tinggi seperti sektor keuangan, kesehatan dan penelitian strategis.
Jutaan Aktivitas Serangan Terdeteksi dalam 24 Jam
Ancaman tersebut tercermin dari data dashboard FortiGuard Labs pada Selasa (10/11/2026) pukul 07.30 WIB yang mencatat sekitar 2,2 juta aktivitas serangan siber terdeteksi di Indonesia dalam kurun waktu 24 jam.
Angka tersebut setara dengan rata-rata sekitar 26 aktivitas serangan per detik. Sektor keuangan menjadi salah satu sasaran utama dengan sekitar satu juta aktivitas yang tercatat dalam periode pemantauan tersebut.
Meski demikian, BSSN mengingatkan bahwa angka pada dashboard pemantauan keamanan siber tidak dapat langsung diartikan sebagai jumlah insiden peretasan yang berhasil menembus sistem.
Juru Bicara BSSN Prabaswari menjelaskan, data tersebut merupakan aktivitas ancaman yang terdeteksi oleh perangkat keamanan Fortinet. Dengan demikian, angka tersebut lebih tepat dipahami sebagai indikator aktivitas serangan yang terpantau bukan bukti bahwa seluruh upaya serangan berhasil membobol sistem.
BSSN tetap menggunakan berbagai informasi tersebut sebagai bagian dari sistem peringatan dini untuk meningkatkan kewaspadaan dan meminimalkan risiko serangan terhadap infrastruktur digital nasional.
BSSN Bentuk 151 Tim Tanggap Insiden Siber
Dalam memperkuat kesiapsiagaan, BSSN telah membentuk 151 Tim Tanggap Insiden Siber (TTIS) di sektor keuangan guna meningkatkan komunikasi dan koordinasi dalam menghadapi potensi insiden.
Sepanjang 2026, BSSN juga telah mengirimkan 202 notifikasi potensi ancaman siber kepada TTIS organisasi di sektor keuangan yang berpotensi terdampak serta 38 notifikasi kepada TTIS sektor keuangan.
Selain itu, BSSN telah menerbitkan 208 dokumen imbauan keamanan atau security advisory yang berisi informasi mengenai perkembangan ancaman siber global, termasuk potensi ancaman berbasis AI.
Penguatan kemampuan sumber daya manusia juga dilakukan melalui kegiatan simulasi penanganan insiden dan tabletop exercise yang melibatkan berbagai pemangku kepentingan.
Langkah tersebut diharapkan mampu meningkatkan kesiapan organisasi dalam mendeteksi, merespons, dan memulihkan sistem apabila terjadi gangguan keamanan digital.
OJK Minta Perbankan Siaga 24 Jam
Kewaspadaan terhadap ancaman siber juga diperkuat oleh Otoritas Jasa Keuangan (OJK). Kepala Eksekutif Pengawas Perbankan OJK Dian Ediana Rae menyampaikan bahwa pihaknya telah mengirimkan surat kepada direksi perbankan agar meningkatkan langkah pencegahan dan pengawasan keamanan sistem.
OJK juga berkoordinasi dengan personel teknologi informasi di berbagai bank untuk memastikan pemantauan terhadap aktivitas yang tidak biasa atau anomali dapat dilakukan secara berkelanjutan.
Perbankan diminta meningkatkan pengawasan transaksi signifikan serta melakukan klarifikasi apabila ditemukan transaksi mencurigakan. Dalam kondisi tertentu transaksi anomali dapat dihentikan sementara untuk memastikan keamanan dan validitasnya.
OJK bersama Bank Indonesia juga mengaktifkan Tim Tanggap Insiden Siber guna mengantisipasi kemungkinan gangguan terhadap sistem perbankan nasional.
Komisi I DPR Minta Kesiapan BSSN Dipaparkan
Di sisi lain, perhatian terhadap meningkatnya ancaman siber turut datang dari DPR RI. Anggota Komisi I DPR RI Oleh Soleh menyatakan komisinya berencana memanggil BSSN untuk meminta penjelasan mengenai perkembangan ancaman siber serta kesiapan negara dalam melindungi infrastruktur vital.
Menurutnya, potensi serangan perlu diantisipasi karena dapat menyasar layanan perbankan, kelistrikan, hingga pelayanan publik.
Komisi I juga meminta penjelasan mengenai koordinasi lintas lembaga terutama antara BSSN, OJK, Bank Indonesia dan Kemkomdigi.
Selain kesiapan teknis, DPR turut mendorong pembahasan Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS) agar pengaturan kewenangan, standar keamanan serta mekanisme penanganan insiden siber dapat memiliki landasan hukum yang lebih jelas.
Kolaborasi Jadi Kunci Ketahanan Siber Nasional
Menghadapi perkembangan ancaman digital, penguatan keamanan siber tidak hanya bergantung pada satu lembaga. Sinergi antara Kemkomdigi, BSSN, OJK, Bank Indonesia, aparat penegak hukum, penyelenggara sistem elektronik dan sektor swasta menjadi bagian penting dalam membangun ketahanan digital nasional.
Masyarakat juga diimbau meningkatkan kewaspadaan terhadap modus penipuan digital, tautan mencurigakan, pencurian kode OTP, aplikasi palsu serta pesan yang mengatasnamakan lembaga resmi.
Penggunaan kata sandi yang kuat dan berbeda untuk setiap layanan, autentikasi multifaktor, serta pembaruan perangkat lunak secara berkala menjadi langkah sederhana yang dapat dilakukan untuk mengurangi risiko pencurian data.
Dengan meningkatnya penggunaan layanan digital, penguatan pemantauan jaringan, sistem peringatan dini, dan koordinasi penanganan insiden diharapkan dapat menjaga keamanan infrastruktur digital sekaligus melindungi data dan aktivitas masyarakat Indonesia. (Leo)